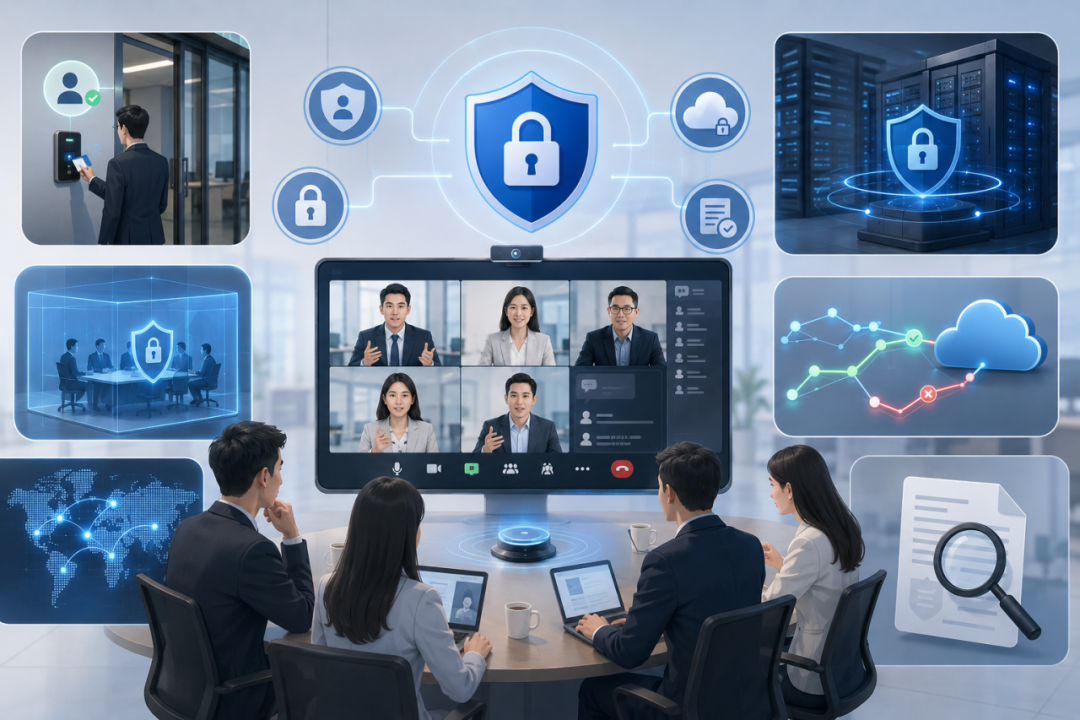
当前,线上政企会议普遍存在三大安全漏洞:会议准入不严格、链接在群内随意扩散;重要会议录屏后随意转发;部分会议违规使用不具备保密资质的平台召开。同时,监管要求也在趋严。视频会议系统必须支持端到端加密,且需具备防录屏、防截屏及水印溯源等强制能力。
现实中的难题在于,很多通用会议软件采用“一套安全策略兼顾所有会议”的模式,已无法满足涉密会议与日常协作的差异化需求。涉密会议要求全程内网闭环、数据不出域,而日常会议则希望就近接入、体验优先。二者对安全策略的要求截然不同,一套统一的视频会议系统如何在同一个技术基座上兼顾这两种需求?
声网智能云会议引擎的解决思路:不是让客户在“私有化”和“公有云”之间二选一,而是让每一场会议独立配置安全策略。
每场会议的安全策略可以独立配置。涉密会议全程走专网或内网闭环,不开放任何外网接口;跨区域的日常会议则通过全球SD-RTN™就近接入,公网作为备路兜底。这意味着,一套会议引擎就能同时服务两类场景:领导在保密会议室开战略会,分支机构通过互联网灵活参会,安全策略随会议生效,无需在部署阶段就做“二选一”的取舍。
安全部门最担忧的往往是组织架构、账号、权限等身份资产外流。声网会议引擎的设计原则是:会议引擎只提供音视频能力,不接管身份管理。通讯录、账号、权限、审计策略全部部署在客户自有平台上,会议引擎不需要同步组织架构,也不会上传任何通讯录数据到公有云。从架构上绕开了“目录出域”这一核心安全焦虑。
声网会议引擎在音视频画面和共享内容中支持动态水印,并结合会控操作、下载、录制等关键行为进行全量审计留痕。一旦发生信息泄露,可精准定位到会议、时间、参与者和操作轨迹,做到“外传可取证、泄密可追责”。
在三项核心能力之上,声网还提供了专属混合云+私有化安全会议交付方案:内网主路承载日常会议,突发高峰或节点故障时由公网自动弹性扩容与容灾备份,避免“两套系统、手工切换”的运维风险;涉密与非涉密等安全分级策略可配置、可运维、可审计,业务上线后可持续治理。
一套让政企客户真正敢用的视频会议系统,安全能力不是功能的拼凑,而是架构层面的分级设计。声网通过“策略随会而定、身份数据不出域、行为可追溯”三层机制,让同一套系统服务不同安全级别的会议场景,为政企组织的内部沟通提供了一种兼顾灵活与安全的路径。